Lorne & Vale Commencer

Sécurité

Sûr aujourd’hui
Sûr après le quantique

Vos documents sont scellés par le chiffrement post-quantique normalisé par le NIST, les points de contrôle de votre registre portent des signatures post-quantiques, et les connexions passent par un échange de clés post-quantique sur les appareils compatibles. Le tout est hébergé en Europe et cloisonné pour votre seule entreprise. Voici comment, en mots simples, avec des démonstrations à essayer vous-même.

  • Chiffrement post-quantique
  • Hébergé en Europe
  • Registre chaîné, points de contrôle signés
  • Accès réservé à votre équipe

Démonstration en direct

Ce que vous voyez
Ce que voit un intrus

Chaque document est chiffré avant d’être stocké. Changez de vue : votre navigateur chiffre ce texte à l’instant, avec l’algorithme qui scelle vos documents.

Devis_Rossi_Plomberie.pdf

Rossi Plomberie

Chambre 4 : remplacement du robinet thermostatique et purge du circuit.

640 € HT. Intervention possible jeudi à 9 h.

Le même devis, tel qu’il est stocké : une suite de caractères qui ne veut rien dire sans la clé.

Algorithme
AES-256-GCM
Clé
256 bits, neuve pour ce document
Clé verrouillée par
X25519 + ML-KEM-1024
Stocké en
Europe

Une nouvelle clé et un résultat différent à chaque fois. Sans la clé, rien à lire.

Le post-quantique, expliqué

Copié aujourd’hui
Toujours scellé demain

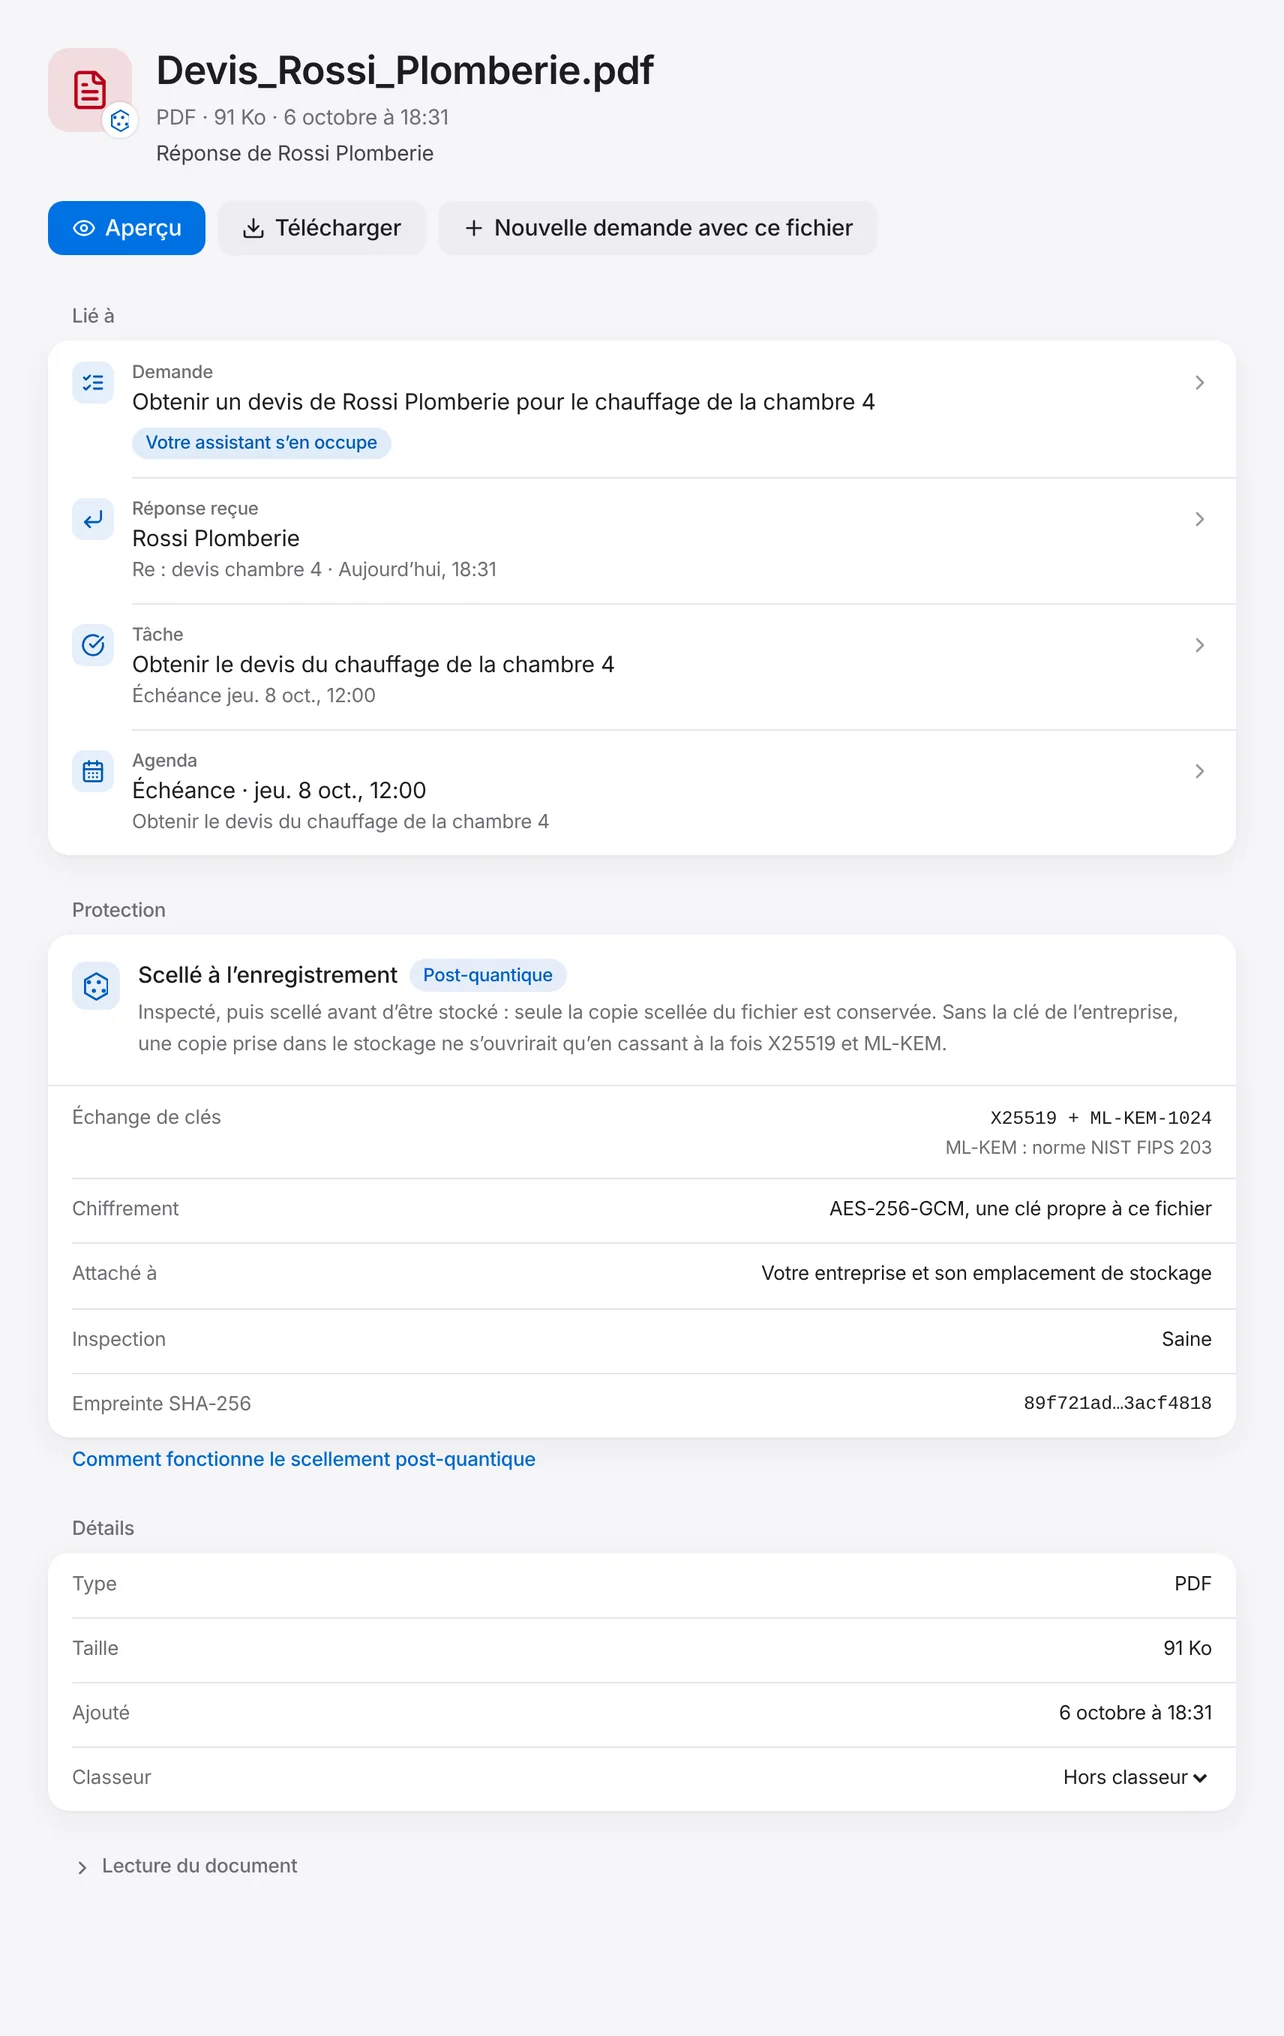
Quatre courts chapitres, une minute et demie en tout : pourquoi c’est important maintenant, comment chaque document est scellé, ce qu’un ordinateur quantique casse et ce qu’il ne casse pas, et ce qui est couvert. Montrés sur les écrans Documents de la plateforme et de l’app iPhone. À chaque chapitre, c’est à vous d’agir.

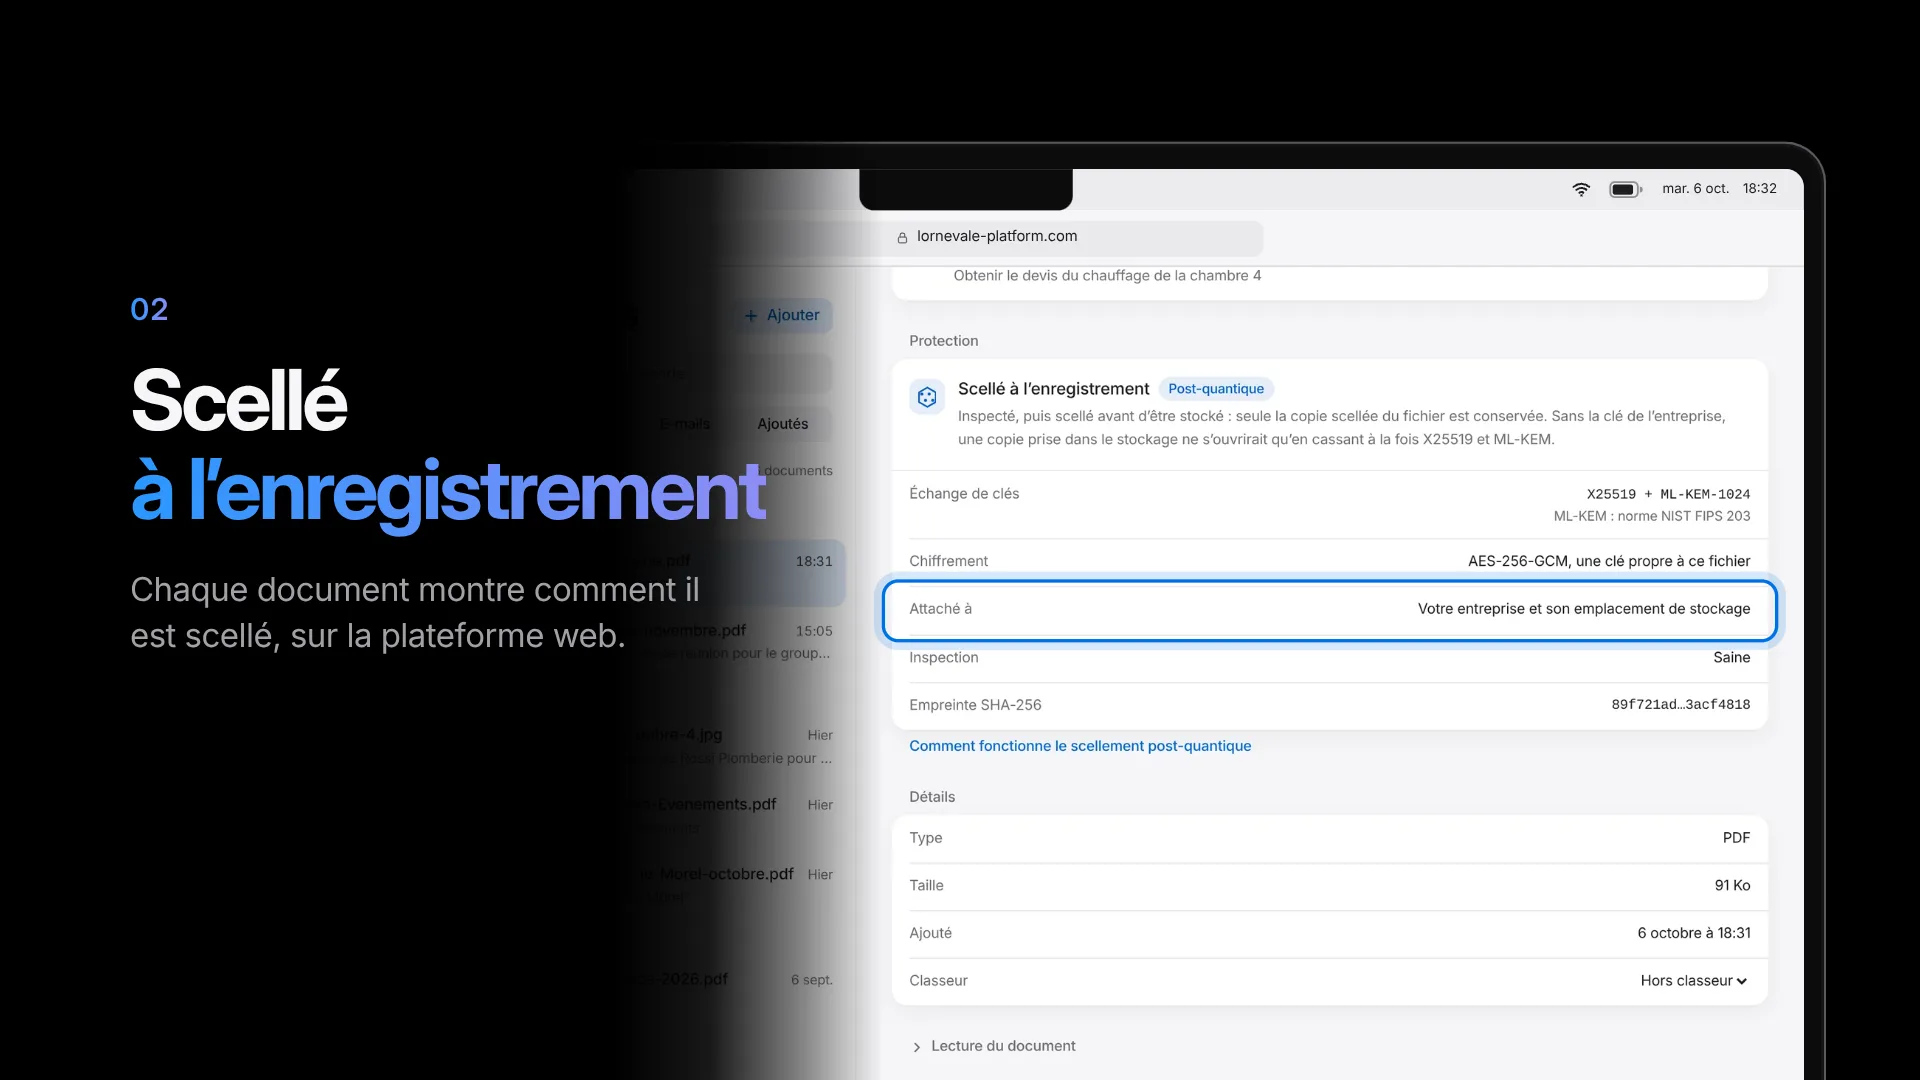
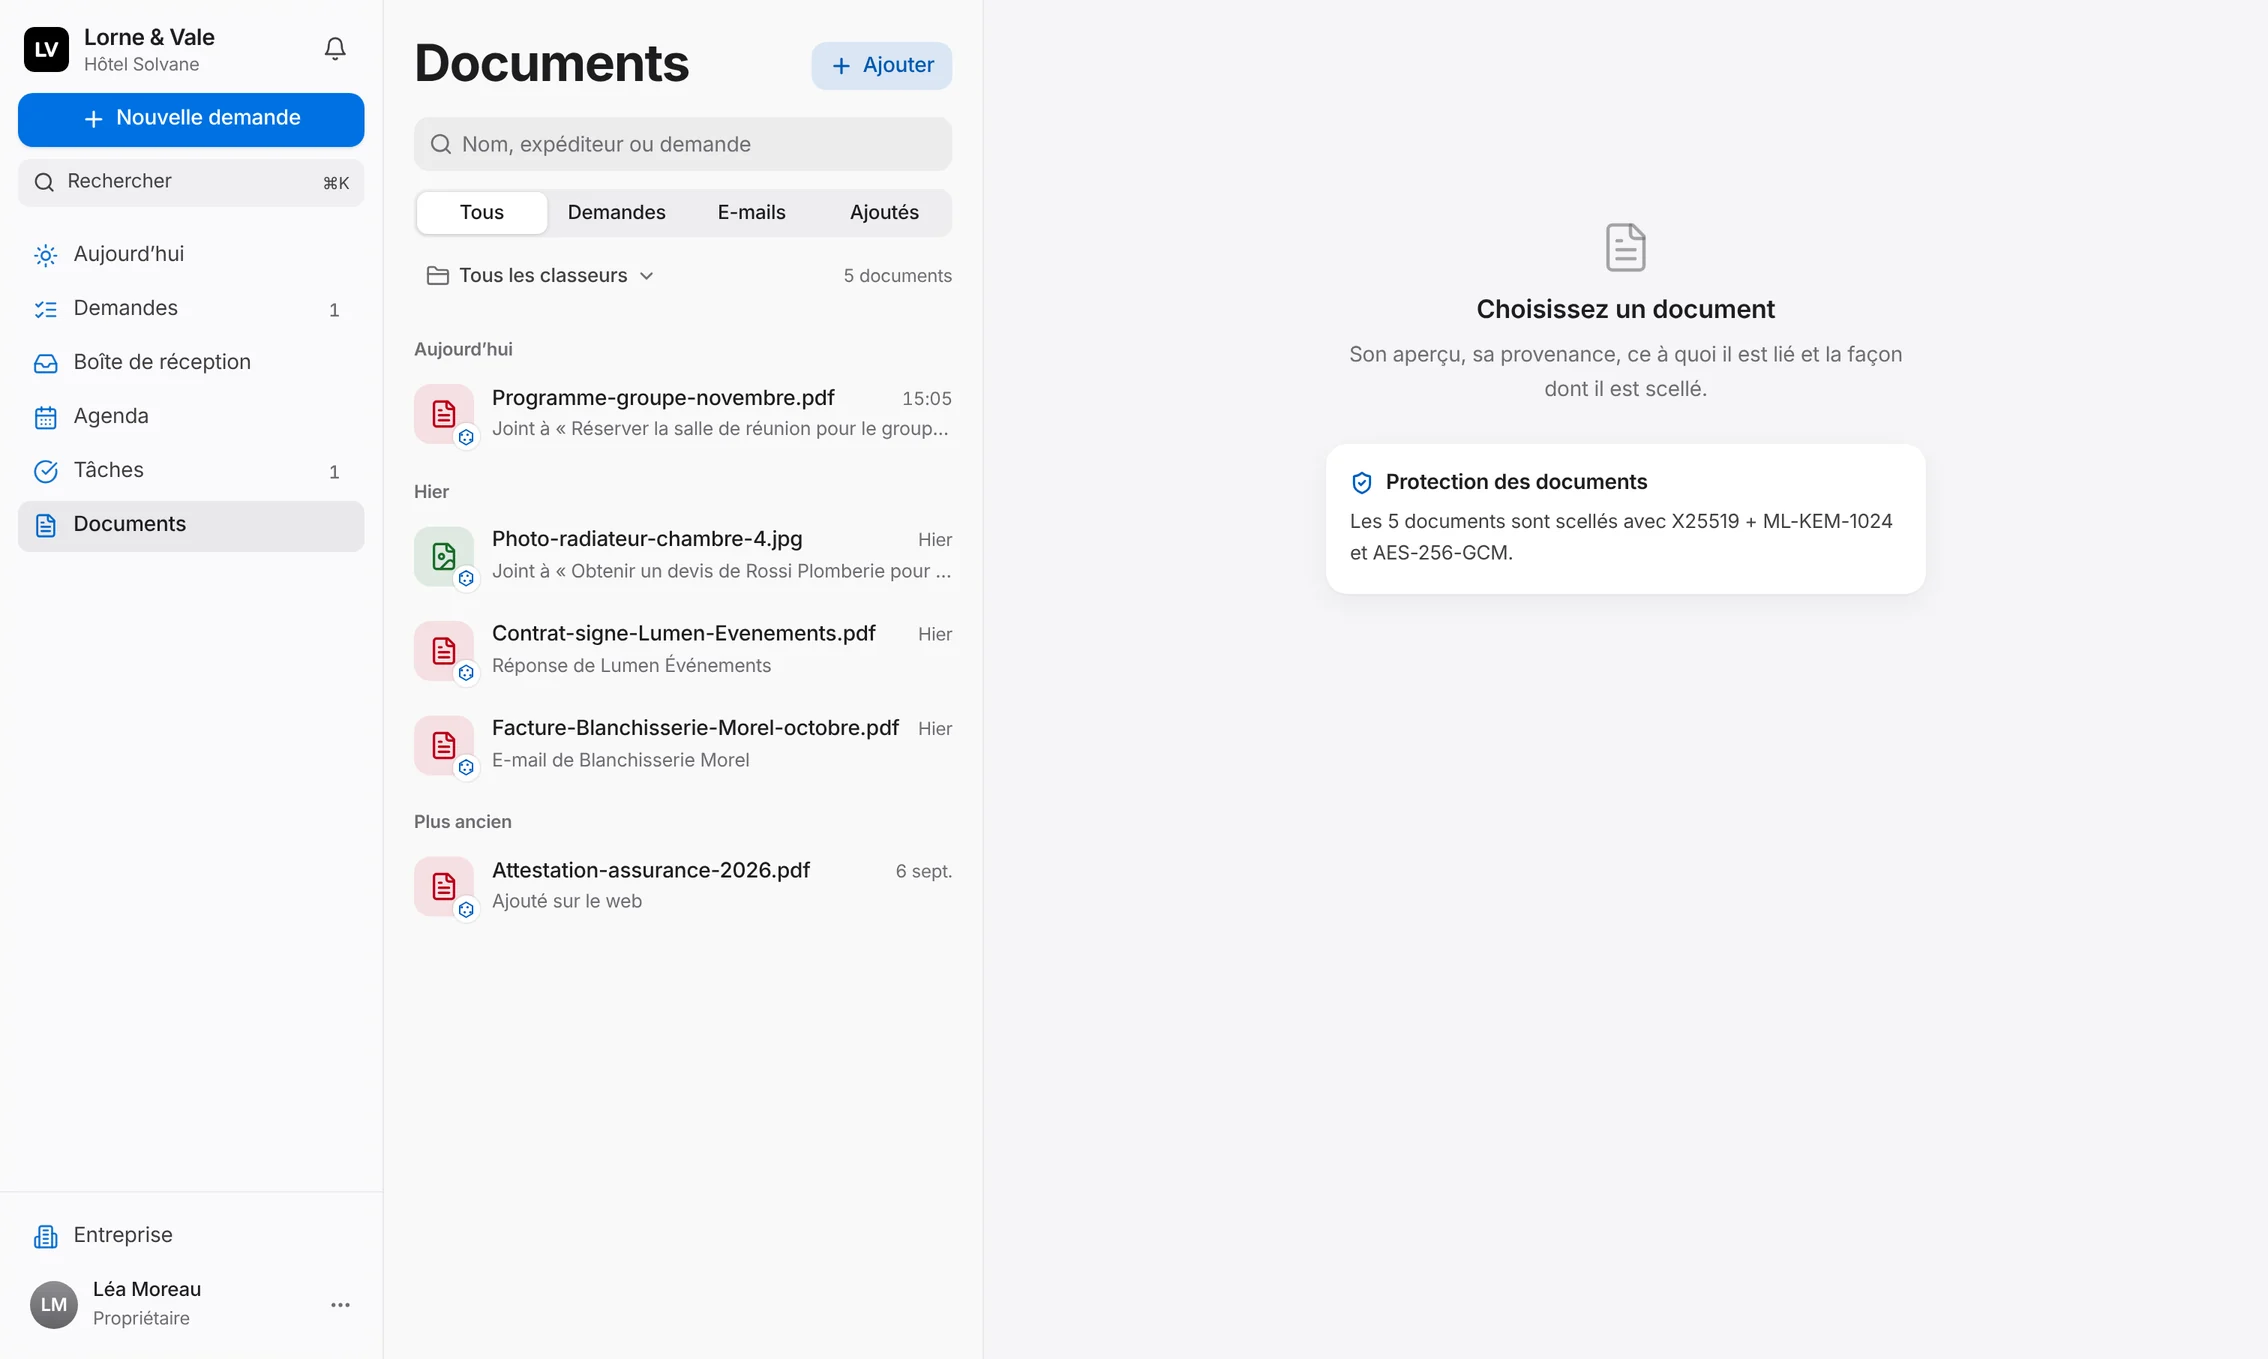
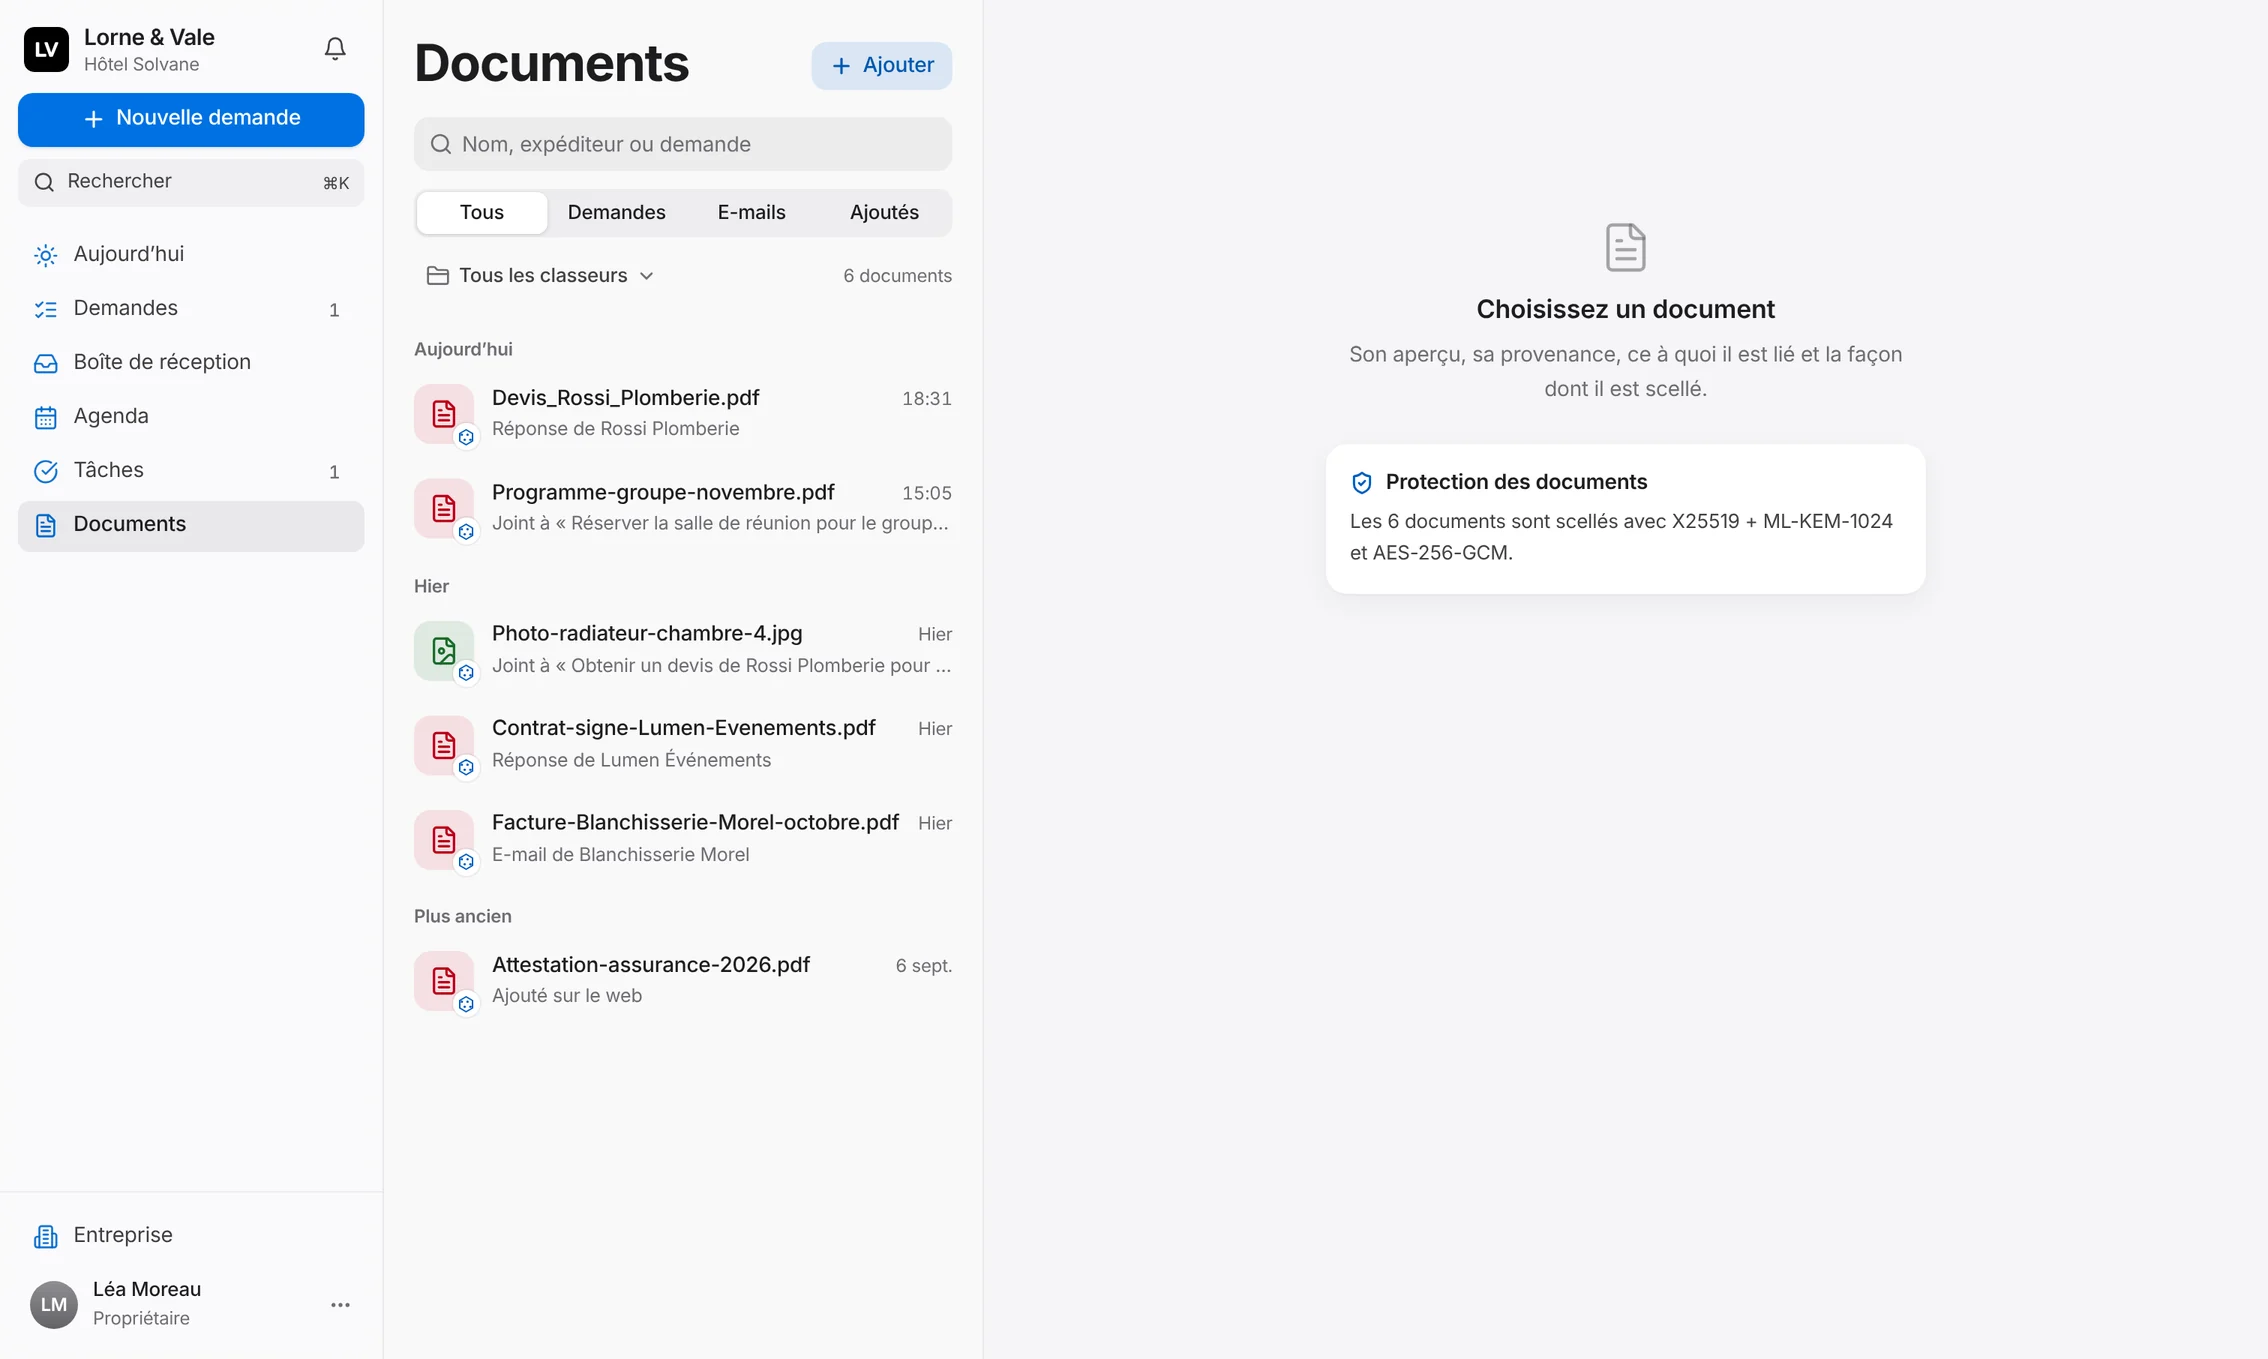
Un film interactif en quatre courts chapitres, environ une minute et demie, sans son. Un : des fichiers chiffrés peuvent être copiés aujourd’hui et ouverts plus tard par un ordinateur quantique, d’où une protection qui doit commencer maintenant. Deux : le devis d’un fournisseur arrive et il est scellé dès son enregistrement, inspecté, avec sa propre clé, verrouillée par X25519 et ML-KEM-1024 ; sa page sur la plateforme web et dans l’app iPhone en montre chaque détail. Trois : l’algorithme de Shor casse RSA et les courbes elliptiques, AES-256 et ML-KEM-1024 tiennent, et les deux verrous ensemble font que si l’un cède, l’autre tient. Quatre : ce que couvre la protection, et ce qu’elle ne couvre pas.

Lorne & Vale : le devis d’un fournisseur sur l’écran Documents de la plateforme web, scellé avec X25519 et ML-KEM-1024

Sources : NIST FIPS 203, août 2024 · NIST IR 8547, projet, novembre 2024 · NIST IR 8105, avril 2016 · feuille de route coordonnée de l’UE, juin 2025 · ANSSI, cryptographie post-quantique. Personne ne peut dire quand un ordinateur quantique puissant existera. La protection ne l’attend pas.

1024

ML-KEM-1024Le plus haut des trois niveaux de sécurité du NIST, pour chaque document.

3

Signatures par point de contrôleDe votre registre : deux post-quantiques, une classique.

1

Clé neuve par documentChaque fichier est scellé par sa propre clé.

0

Publicité ou traceurAucun cookie publicitaire ni de mesure d’audience. Aucune vente de données.

Six couches

Protégé à chaque étape

De la demande que vous tapez au registre conservé des années plus tard.

Post-quantique

Chaque document, scellé deux fois

Chaque document reçoit sa propre clé, verrouillée par deux algorithmes indépendants : l’un conçu pour résister aux ordinateurs quantiques, l’autre éprouvé depuis des décennies. Pour l’ouvrir, un attaquant devrait casser les deux.

Détail technique
Contenu
AES-256-GCM, une clé neuve pour chaque document
Protection des clés
Hybride X25519 + ML-KEM-1024, combinés par HKDF
Norme
ML-KEM, NIST FIPS 203
Clés
Propres à votre entreprise
Téléchargements
Dans le navigateur, scellés vers une clé à usage unique créée dans votre onglet et jamais envoyée à nos serveurs
Post-quantique

Protégé en chemin, aussi

Entre votre appareil et Lorne & Vale, les connexions utilisent un échange de clés hybride post-quantique sur les iPhone sous iOS 26 et les navigateurs à jour.

Détail technique
Protocole
TLS 1.3
Échange de clés
X25519MLKEM768, hybride
Compatibles
iOS 26 et macOS 26, Safari 26, Chrome 131, Firefox 132 et versions ultérieures
Appareils plus anciens
TLS classique avec confidentialité persistante
Post-quantique

Un registre que personne ne peut réécrire

Chaque action est enchaînée à la précédente au moment où elle est écrite : toute modification se verrait. Chaque point de contrôle du registre est signé trois fois, deux fois avec des signatures post-quantiques, une fois avec une signature classique.

Détail technique
Chaîne
SHA-256 sur chaque entrée et la précédente
Écritures
Ajout seul, dans un ordre fixé par le serveur
Signatures des points de contrôle
ML-DSA-87 (FIPS 204), SLH-DSA (FIPS 205) et Ed25519
Vérification
Clés publiques conservées dans un registre, pour vérifier une signature sans aucun secret de signature
Confidentialité

Les noms restent hors de l’analyse

Avant qu’un texte ne soit envoyé pour analyse, les noms, adresses e-mail et autres identifiants détectés sont remplacés par des jetons neutres. Les clés pour les rétablir sont scellées, par entreprise et par dossier.

Voir ce qui part
Détail technique
Avant l’envoi
Identifiants détectés remplacés par des jetons
Tables de jetons
Scellées, liées à votre entreprise et au dossier
Prestataire d’analyse
API OpenAI, qui reçoit un texte désidentifié
Décisions
Tout engagement exige la validation d’une personne
Accès

Seulement votre équipe, seulement vos données

Face ID sur iPhone. Vérification en deux étapes sur le web. Et des règles de base de données qui vérifient chaque ligne par rapport à votre entreprise.

Détail technique
iPhone
Verrouillage Face ID, cache hors ligne chiffré
Web
Vérification en deux étapes avec codes de secours, sessions renforcées, protection CSRF et politique de sécurité du contenu stricte
Base de données
Sécurité au niveau des lignes sur chaque table
Rôles
Propriétaire, administrateur et manager
Accès
Uniquement les personnes invitées par votre entreprise
Union européenne

Hébergé en Europe

Les données et fichiers de votre espace sont stockés dans l’Union européenne, et l’application y tourne aussi, au plus près de vos données.

Détail technique
Données et fichiers
Supabase, Union européenne (eu-west-1)
Application
Vercel, Union européenne (dub1)
Transferts
Cadre de protection des données UE-États-Unis ou clauses contractuelles types de la Commission européenne

Le registre

Essayez de réécrire l’historique

Chaque action est enchaînée à la précédente par une empreinte SHA-256, et les points de contrôle de la chaîne sont signés. Touchez une ligne pour la modifier : toutes les empreintes suivantes changent et la signature du point de contrôle ne correspond plus.

Chronologie des actionsLivraison de linge

Point de contrôle signé

ML-DSA-87, SLH-DSA et Ed25519

VérifiéNe correspond plus

Touchez une ligne pour la modifier.

Démonstration

Ce que voit l’analyse

Avant qu’un e-mail ne parte pour analyse, les noms, adresses e-mail et numéros de téléphone qu’on y trouve sont remplacés par des jetons neutres, et la clé pour les rétablir reste dans votre espace, scellée. Voici ce que donne la désidentification de la plateforme sur l’e-mail d’une cliente.

Boîte de réception, Hôtel SolvaneEnvoyé pour analyse

DeCamille{{LV_PII_FIRST_NAME_1}} Durand{{LV_PII_LAST_NAME_1}} <camille.durand@example.com{{LV_PII_EMAIL_1}}>

Bonjour,

Il n’y a pas de chauffage dans la chambre 4. Nous sommes arrivés ce soir avec nos deux enfants. Quelqu’un peut-il passer ce soir, ou pouvons-nous changer de chambre ? Vous pouvez me joindre au 06 12 34 56 78{{LV_PII_PHONE_1}}.

Merci,
Camille{{LV_PII_FIRST_NAME_1}} Durand{{LV_PII_LAST_NAME_1}}

Le même e-mail tel qu’il part pour analyse : le prénom, le nom, l’adresse e-mail et le numéro de téléphone sont chacun remplacés par un jeton.

En bref

Revient avec les jetons{{LV_PII_FIRST_NAME_1}} {{LV_PII_LAST_NAME_1}}, chambre 4, signale l’absence de chauffage à son arrivée avec deux jeunes enfants, et demande un technicien ou une autre chambre ce soir.

Rétabli dans votre espaceCamille Durand, chambre 4, signale l’absence de chauffage à son arrivée avec deux jeunes enfants, et demande un technicien ou une autre chambre ce soir.

Réponse proposée

Revient avec les jetonsBonjour {{LV_PII_FIRST_NAME_1}} {{LV_PII_LAST_NAME_1}}, nous sommes désolés pour le chauffage de la chambre 4. Notre équipe de garde vérifie dès maintenant, et nous revenons vers vous très vite.

Rétabli dans votre espaceBonjour Camille Durand, nous sommes désolés pour le chauffage de la chambre 4. Notre équipe de garde vérifie dès maintenant, et nous revenons vers vous très vite.

4 identifiants remplacés : prénom, nom, adresse e-mail, numéro de téléphone.

Seul le texte avec ses jetons part pour analyse.

Les demandes que vous confiez sont désidentifiées de la même façon avant que votre assistant ne les planifie.

L’esprit tranquille

Et si… ?

Les questions que l’on nous pose le plus, avec des réponses claires.

Et si quelqu’un copiait nos serveurs ?

Vos documents lui seraient inutiles. Chacun est scellé par sa propre clé, et ces clés sont verrouillées par une clé maîtresse gardée hors de la base de données. Le reste de votre espace est chiffré sur disque par notre hébergeur en Europe et cloisonné par des règles d’accès sur chaque table.

Chiffrement post-quantique

Et si un ordinateur quantique arrivait demain ?

Vos documents sont scellés avec ML-KEM-1024, conçu pour y résister, en plus de X25519. Leur contenu est chiffré en AES-256, et votre registre est signé par deux familles indépendantes de signatures post-quantiques.

NIST FIPS 203, 204 et 205

Et si l’on volait mon mot de passe ?

Il ne suffirait pas. Les propriétaires et administrateurs doivent activer la vérification en deux étapes, et chaque compte qui l’active doit donner son code pour se connecter. Sur iPhone, l’app s’ouvre avec Face ID.

Connexion en deux étapes

Et si je perdais mon iPhone ?

L’app est verrouillée par Face ID, et ce qu’elle garde pour l’usage hors ligne est chiffré. Votre espace reste fermé aux inconnus : seules les personnes invitées par votre entreprise peuvent y entrer.

Face ID

Et si quelqu’un retouchait l’historique ?

Cela se verrait. Chaque action est enchaînée à la précédente et chaque point de contrôle de la chaîne est signé trois fois. Une seule retouche casse tout ce qui suit.

Registre signé

Et si le nom de nos clients était envoyé pour analyse ?

Des jetons partent à sa place. Avant tout envoi pour analyse, les noms, adresses e-mail et autres identifiants détectés sont remplacés par des jetons neutres, et les clés pour les rétablir sont scellées.

Désidentification

Et si l’assistant allait trop loin ?

Il reste dans son cadre. Il n’écrit qu’aux adresses de la demande, envoie au plus six e-mails sur sept jours, est conçu pour vous soumettre tout engagement, et vous pouvez le mettre en pause à tout moment. Seuls un propriétaire, un administrateur ou un manager peuvent lui confier des e-mails.

Limites intégrées

Et si nous arrêtions de travailler ensemble ?

Vos données restent les vôtres. Téléchargez un export à tout moment, puis fermez l’entreprise depuis ses réglages : ses données sont effacées en quelques minutes. Demandez-le-nous par e-mail, c’est fait sous une semaine au plus. Le propriétaire peut aussi détruire la clé de votre entreprise : vos documents scellés ne peuvent alors plus être ouverts.

Effacement cryptographique

Vos droits

Vos données
Vos règles

Pour les contenus de votre entreprise, Lorne & Vale agit uniquement sur vos instructions, dans le cadre d’un accord de traitement des données. Vous pouvez accéder à vos données, les corriger, les exporter ou les supprimer. Nous répondons à chaque demande sous 24 heures, et fermer l’entreprise depuis ses réglages efface ses données en quelques minutes.

L’app Lorne & Vale verrouillée, prête à s’ouvrir avec Face ID

Pour votre équipe informatique

Le résumé technique

CoucheCe que nous utilisonsNorme
Documents stockésAES-256-GCM par document, clé enveloppée en hybride X25519 + ML-KEM-1024, clés propres à chaque entrepriseNIST FIPS 203
En transitTLS 1.3 avec X25519MLKEM768 hybride sur les appareils compatibles, confidentialité persistante sinonÉchange de clés hybride IETF
Intégrité du registreChaîne de hachage SHA-256, ajout seul ; points de contrôle signés avec ML-DSA-87, SLH-DSA-SHA2-128s et Ed25519NIST FIPS 204 et 205, RFC 8032
Analyse des textesIdentifiants détectés remplacés par des jetons avant l’envoi ; tables de jetons scelléesMinimisation RGPD
IdentitéFace ID sur iPhone ; vérification en deux étapes avec codes de secours sur le web ; comptes créés uniquement sur invitation de votre entrepriseRFC 6238
CloisonnementSécurité au niveau des lignes PostgreSQL sur chaque tableMoindre privilège
HébergementBase de données, fichiers et application dans l’Union européenneRGPD

Des questions de
votre équipe sécurité ?

Nous présentons chaque couche à votre équipe informatique avant votre démarrage.